
海外拠点が全社のセキュリティリスクになる時代~Security Days Fall 2026講演レポート~

2026/11/18
海外展開を進める企業にとって、海外拠点は事業成長を支える重要な存在です。一方で近年は、海外拠点がサイバー攻撃の起点となり、本社やグループ全体へ被害が波及するケースも増えています。
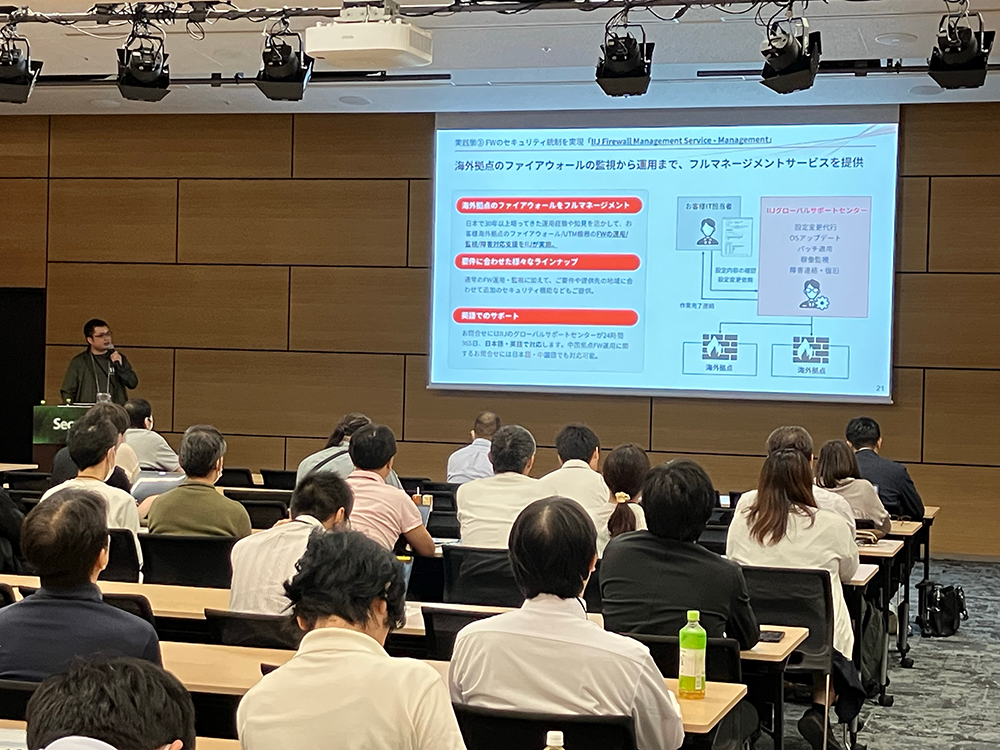
Security Days Fall 2026で行われた講演「1つの海外拠点が全社のセキュリティリスクになる時代 ~海外拠点を踏み台にさせない4つの実践策~」では、IIJ グローバル事業本部の行武 宏(ゆきたけ こう)が、海外拠点を取り巻く最新の脅威動向と、その対策の考え方について解説しました。
今回は本講演の概要をお伝えするとともに、海外拠点のセキュリティ対策において重視すべき具体的な実践策をご紹介します。
行武 宏
株式会社インターネットイニシアティブ
グローバル事業本部 サービススペシャリスト
国内メーカー系SIerで製造向けのITソリューション営業を経験後、ICTインテグレーターにてネットワーク/クラウド・セキュリティ領域のプロダクトマネジメント、サービス企画開発に従事。
IIJ入社後は、海外進出する日本企業向けに「IIJ Safous Security Assessment」や「IIJ Safous 特権リモートアクセス」、「IIJ Firewall Management Service」など海外拠点に向けたセキュリティサービスの企画・販売を担当。
海外拠点経由のサイバー攻撃が企業全体を脅かす
講演ではまず、近年公表された国内企業のインシデント事例をもとに、海外拠点を起点としたサイバー攻撃の増加について説明しました。
- 大手商社の事例
- 海外子会社がランサムウェア攻撃を受けたことをきっかけに、グループ全体のシステムへ影響が及んだ。
- メーカー企業の事例
- 海外拠点を経由した侵害によって国内システムが停止し、多額の損失や個人情報漏えいにつながった。
行武は、公開されている事例以外にも多くの攻撃が発生しているとした上で、「海外拠点だけの問題」ではなく、「グループ全体の経営課題」として捉える必要があると指摘しています。
海外拠点を狙う4つの典型的な攻撃パターン
講演では、海外拠点を狙うサイバー攻撃について、大きく4つのパターンを紹介しました。たとえ国内ネットワークとの接続を制限していたとしても、海外経由でさまざまな経路から企業活動に影響を与える攻撃が存在するため注意が必要です。
| 踏み台アクセス型 | 海外拠点へ侵入した後、日本本社とのネットワークを介して本社システムへ攻撃を仕掛けるパターンです。情報窃取やランサムウェア攻撃など、より大きな被害が発生するケースが想定されます。 |
|---|---|
| 情報窃取型 | 海外拠点と本社間でやり取りされる業務データや機密情報を窃取するパターンです。たとえネットワークを分離していても、子会社内にある本社から連携された何らかの情報が狙われる可能性があります。 |
| 物理攻撃型 | 工場や物流拠点などを標的にし、生産ラインや物流システムの停止を引き起こす攻撃です。情報漏えいだけでなく、事業継続にも直接的な影響を及ぼし、場合によっては業績に大きな影響がでることもあります。 |
| なりすまし型 | 認証情報や端末情報を窃取し、従業員や取引先従業員になりすまして本社に侵入して攻撃を行う手法です。機密情報の窃取や不正送金などにつながるリスクがあります。 |
なぜ海外拠点のセキュリティ対策は進みにくいのか
昨今の多発する海外拠点経由のサイバー攻撃によって、グローバルでのセキュリティ対策強化の重要性を認識しながらも、対策の一歩を踏み出せていない企業は少なくありません。行武は、その背景として4つの課題を挙げています。
| 海外拠点側の体制やコミュニケーション面の制約 | 海外拠点ではセキュリティ対策に割く予算が限られるうえに、IT専任担当者がおらず総務担当者などが兼任しているケースも多い。言語による本社と海外拠点間のコミュニケーションハードルが高く、日本本社との連携体制が十分に整備されていないことも少なくない。 |
|---|---|
| IT環境のブラックボックス化 | 海外拠点側の担当者の頻繁な離職や過度なベンダー依存により、IT資産の情報やネットワーク構成、運用状況の実態を把握できず、IT課題がわからない |
| 環境変化に追随できないIT環境 | 日本本社では新たな脅威に対応したセキュリティ対策を導入しても、予算や人員などの制約から海外拠点では導入時点で対象から除外され、結果として海外拠点がリスクになる。 |
| ガバナンスの形骸化 | 本社が定めるセキュリティポリシーやルールが海外拠点まで浸透しておらず、統制が機能しないため、インシデント発生時の初動遅れや影響範囲調査の長期化につながる可能性がある。 |
こうした状況から、海外拠点は「見えないリスク」を抱えやすい環境になっています。
海外拠点のサイバーセキュリティに必要な4つの実践策
最後に、行武は国内と比較して対応が進んでいない海外拠点のセキュリティ対策として、4つの実践策を提案しました。
実践策① 攻撃者視点でリスクを可視化する
行武は「可視化」を対策の第一歩として位置付け、一つ目の実践策として攻撃者視点で外部公開資産の状態を評価する「IIJ Safous Security Assessment アタックサーフェス診断」を紹介しました。企業が把握できていない公開システムやファイアウォール機器の設定不備などを調査し、攻撃者視点で見たリスクを可視化します。さらに業界平均との比較や継続的なモニタリングを通じて、優先的に対応すべき課題を明確化できます。
導入事例としては、国内外を含む約20社のグループ会社を対象に診断を実施したケースが紹介されました。経営層からの指示を受けて短期間でセキュリティ状況を把握し、是正対応まで約3カ月で実施した事例です。年間12回の調査とレポート提出のプランもご利用いただき、定期的にIT資産の状態を確認されています。
実践策② 内部環境の脆弱性を可視化する
二つ目の実践策は、侵入後のリスクを把握するための「脆弱性診断」です。攻撃者は侵入後、ネットワーク内部で横展開を試みるため、外部対策だけでは十分とはいえません。そこで、海外拠点内のIT資産の棚卸しや脆弱性調査を行い、拠点ごとのセキュリティ状態を可視化することが重要になります。
講演では、クラウド型スキャナーを活用し、海外拠点の脆弱性を外部から診断・分析できるサービス「IIJ Safous Security Assessment 海外脆弱性診断」が紹介されました。
事例として、本サービスを活用することで本社では把握できていなかった海外拠点の脆弱性が明らかにしたケースを紹介しました。脆弱性の発見に加えて、海外拠点側の担当者・運用ベンダー・IIJの三者で改善方針を整理し、具体的な是正につなげています。
実践策③ ファイアウォール運用を統制する
可視化と並行して取り組むべき対策として紹介されたのが、ファイアウォール運用の統制です。海外拠点では、パッチ適用の遅れや設定不備など、ファイアウォールが正しく運用されていないケースも少なくありません。
これらの対策として「IFMS Management」を紹介しました。同サービスは、海外拠点のファイアウォールの監視、設定変更、OSアップデート、障害時の復旧対応などをIIJが一括して支援するマネージド型サービスです。英語と日本語でのサポートが可能な点が特徴です。
導入事例としては、約30拠点のファイアウォール管理を各現地法人へ任せていた企業が紹介されました。サービス導入後は、本社IT部門が日々の問い合わせ対応から解放されるとともに、グローバル全体でのセキュリティレベル向上を実現しました。
実践策④ クラウド型ファイアウォールで運用を標準化する
四つ目の実践策として紹介されたのが「IFMS Cloud」です。海外拠点ごとに物理アプライアンスを管理するのではなく、クラウド上でファイアウォール機能を提供し、その運用も一括して支援するサービスです。
拠点ごとに異なる設定や機器管理が必要な従来型の構成と比べ、運用負荷の軽減や障害対応の迅速化が期待できます。また、IIJが別途提供している国内向けの仮想閉域ネットワーク「プライベートバックボーン」と接続することで、海外ネットワークから国内にシームレスに接続することができます。
講演では、複数の海外拠点における運用負荷や保守対応の課題を抱えていた企業が、クラウド型サービスの活用によって運用効率化とセキュリティ強化を両立した事例が紹介されました。
まとめ
行武は講演のまとめとして、海外拠点のセキュリティ対策において「可視化」と「運用統制」が重要な出発点になると強調しました。海外拠点は人材や予算、距離といった制約から、本社から見えにくい状態になりがちで、その見えにくさこそがサイバー攻撃の格好の標的となります。
まずは攻撃者視点と内部視点の両面から現状を可視化し、リスクを把握すること。そして、境界防御の要となるファイアウォール運用を適切に統制していくこと。講演では、そのための具体的なアプローチとして4つの実践策を紹介しました。
海外拠点を取り巻くサイバーリスクが高まる中、グローバルビジネスを支えるIT基盤の安全性をどのように確保していくのか。企業には今、海外拠点を含めた全社視点でのセキュリティ対策が求められています。
サービスの詳細やお見積りなど担当者よりご返事します
 フォームでのお問い合わせ