
セキュリティアセスメントはなぜ必要?セキュリティリスク可視化サービス「IIJ Safous Security Assessment」の導入メリット


2025/2/6(※2026/10/15 更新)
近年、サイバー攻撃の被害はますます増加し、数多くのセキュリティインシデントが発生して深刻な問題となっています。脆弱性が狙われて情報漏えいにつながった事例や、マルウェアに感染して身代金を要求された事例や社会インフラが一時停止した事例など、被害の規模も社会的な影響も甚大となっています。
情報セキュリティ対策が必須となった現在、すべての企業・組織で欠かせないのがセキュリティアセスメントです。この記事では、アセスメントの必要性や導入のメリットについて、IIJの「IIJ Safous Security Assessment」にて詳しく解説します。
セキュリティアセスメントが必要な理由とは?
セキュリティアセスメントとは、企業や組織が保有するIT資産にどのようなリスクがあるかを特定し、インシデントに備えて客観的にリスク分析・評価する取り組みです。まずは、セキュリティアセスメントがなぜ必要なのかを解説します。
なお、セキュリティアセスメントには様々な種類があり、自社の環境や目的に最適なものを選ぶことも大切です。下記記事ではセキュリティアセスメントの種類や、具体的な実施手順などをまとめていますので併せてご確認ください。
理由1.様々なサイバー攻撃に対するセキュリティの第一歩となる
IPA(独立行政法人 情報処理推進機構)では毎年1月頃、前年の社会的影響が大きい脅威を選定し、「情報セキュリティ10大脅威」としてランキング形式で公表しています。
情報セキュリティ10大脅威 2026(組織)
| 順位 | 「組織」向け脅威 | 初選出年 | 10大脅威での取り扱い(2016年以降) |
|---|---|---|---|
| 1 | ランサム攻撃による被害 | 2016年 | 11年連続11回目 |
| 2 | サプライチェーンや委託先を狙った攻撃 | 2019年 | 8年連続8回目 |
| 3 | AIの利用をめぐるサイバーリスク | 2026年 | 初選出 |
| 4 | システムの脆弱性を突いた攻撃 | 2016年 | 6年連続9回目 |
| 5 | 機密情報等を狙った標的型攻撃 | 2016年 | 11年連続11回目 |
| 6 | 地政学的リスクに起因するサイバー攻撃 | 2025年 | 2年連続2回目 |
| 7 | 内部不正による情報漏えい等 | 2016年 | 11年連続11回目 |
| 8 | リモートワーク等の環境や仕組みを狙った攻撃 | 2021年 | 6年連続6回目 |
| 9 | DDoS攻撃(分散型サービス妨害攻撃) | 2016年 | 2年連続7回目 |
| 10 | ビジネスメール詐欺 | 2018年 | 9年連続9回目 |
出典: IPA(独立行政法人 情報処理推進機構)「情報セキュリティ10大脅威 2026 [組織]」
2026年版では、ランサム攻撃やサプライチェーン・委託先を狙った攻撃、システムの脆弱性を悪用した攻撃などが引き続き上位に選出されたほか、「AIの利用をめぐるサイバーリスク」が初めて選出されました。AIの普及に伴ってサイバー攻撃の手法も変化しており、企業が備えるべきセキュリティリスクは多様化しています。
こうした脅威に対しては、個別の攻撃手法だけを想定して対策するのではなく、まず自社がどのようなIT資産を保有し、どこにセキュリティ上のリスクが存在するのかを把握することが重要です。
セキュリティアセスメントでは、IT資産やセキュリティ環境を調査・評価することで、自社が抱えるリスクや優先的に対策すべき領域を整理できます。多様なサイバー攻撃に備え、必要なセキュリティ対策を検討するための第一歩として、セキュリティアセスメントを活用できます。
理由2.SASEやZTNAなどによってIT資産が守られているのか確認する
昨今の日系企業ではセキュリティ対策の方針として、SASEやZTNAなどのゼロトラスト思想に基づいた設計を検討・構築することも珍しくありません。しかし、どれだけ高度な防御環境を整備しても、自社内の不十分な運用保守によって設定ミス・例外運用・未把握資産・委託先の管理漏れなどが発生し、攻撃者にその脆弱性を狙われる危険性もあるでしょう。
一部のセキュリティアセスメントには、毎月・四半期・半期に一度など、継続的な調査に適したものがあります。こうしたサービスを活用することで、IT資産やセキュリティ状態の変化を定期的に把握し、対策が必要な領域を確認できます。
「IIJ Safous Security Assessment」の導入メリット
セキュリテイアセスメントを実施するには、サイバーセキュリティに特化したサービスを導入するのがおすすめです。
IIJでは、セキュリティリスク可視化サービス「IIJ Safous Security Assessment」(セーファス・セキュリテイ・アセスメント)を提供しています。ここからは、IIJ Safous Security Assessmentを導入するメリットや流れについてご説明します。
アタックサーフェスを監視
IIJ Safous Security Assessmentは、サイバー攻撃者と同じ視点で狙われやすいアタックサーフェスを調査して診断し、セキュリティリスクを可視化するサービスです。

評価対象ドメインと紐づくデジタルフットプリントを自動スキャン
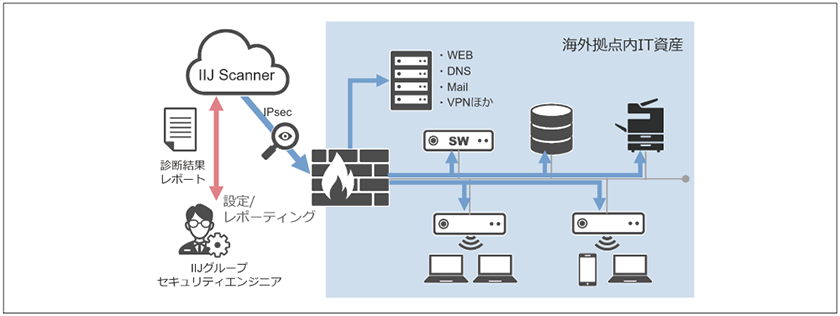
インターネットを介して、企業所有のデジタルフットプリント(ドメイン及びIPアドレス)に対するサイバーリスクを収集し、脆弱性や脅威事項の有無を評価しレポートします。インターネットからアクセス可能なIT資産が調査対象となるので、把握しにくいサプライチェーンや海外拠点のアタックサーフェスのリスクも検出できます。
セキュリティリスク評価をスコアリング
IIJ Safous Security Assessmentは、以下の10個の評価項目ごとに、100点満点から減点方式のスコアリングとランク付けを実施して、セキュリティリスクを可視化します。これによりサイバー攻撃のリスクを客観的に把握し、セキュリティ対策の重要度や優先度を判断することができます。
前述したように様々な脅威が自社を襲う可能性がある昨今においても、本サービスの幅広い調査範囲と充実した評価項目によってリスクを把握できます。
10個の評価項目
| 評価カテゴリ | 概要 |
|---|---|
| NETWORK SECURITY | ネットワークの防御力を評価し、不正アクセスやデータ侵害を防止するための対策が適切に実施されているかを確認 |
| DNS HEALTH | ドメインネームシステム(DNS)の設定と運用状況を評価し、脆弱性がないかを確認 |
| PATCHING CADENCE | ソフトウェアやシステムのセキュリティアップデート状況を評価し、脆弱性が迅速に修正されているかを確認 |
| ENDPOINT SECURITY | PCやモバイルなど業務端末のエンドポイントの保護状況を評価し、マルウェア対策やデバイス管理の有効性を確認 |
| IP REPUTATION | 組織のIPアドレスが悪意ある活動に関連付けられていないかを評価し、信頼性の高い通信が行われているかを確認 |
| APPLICATION SECURITY | Webサイトアプリケーションのセキュリティを評価し、脆弱性やセキュリティホールがないかを確認 |
| CUBIT SCORE | リモートアクセスサービスやサブドメインなど、組織の全体的なセキュリティ状態を、複数のセキュリティ要素を統合して算出し総合的に評価 |
| HACKER CHATTER | ダークウェブやハッカーコミュニティで組織に関する情報が言及されていないかを評価し、攻撃のターゲットになっている可能性を確認 |
| INFORMATION LEAK | 組織の機密情報がインターネット上に漏洩していないかを評価し、データ漏洩リスクを特定 |
| SOCIAL ENGINEERING | フィッシングやその他のソーシャルエンジニアリング攻撃に対する組織の脆弱性を評価し、従業員の教育や防止策が効果的かを確認 |
セキュリティリスクを最短3日でレポート提出
確認されたセキュリティリスクは、詳細なスコア評価とともに検知されたセキュリティ上の課題と本サービスが推奨する対処内容をレポーティングします。
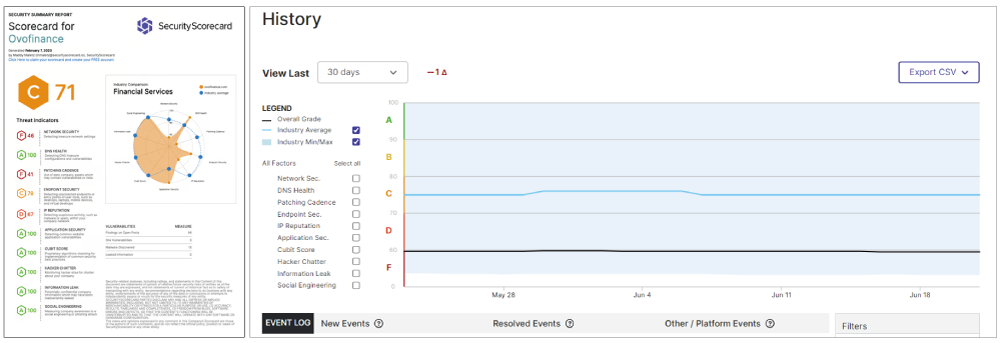
標準のレポートは英語表記となりますが、翻訳ツールによる翻訳版も無償でご提供できます。
セキュリティエンジニアがサポートや改善提案
年間契約で契約いただいた場合は、契約期間中、対象ドメインを継続して評価します。月次評価レポートだけでなく、新たなリスクの通知や、IIJのセキュリティアナリストから課題に対する対策や改善提案のサポートを行い、サイバー攻撃者から狙われにくい環境づくりを支援します。
ソリューション提供後のサポートが充実していないアセスメントサービスも少なくない中で、IIJ Safous Security Assessmentは継続的且つ能動的にサポートする点は大きな特徴といえるでしょう。

リーズナブルな料金プラン
IIJ Safous Security Assessmentの料金プランは、年間契約とワンタイムレポートの2つのサービスメニューからお選びいただけます。
- セキュリティレベルをスコアとランクで評価
- 対象ドメインの月次評価レポート(PDF形式)を毎月1日にご提供(年間:12レポート)
- 契約期間中、対象ドメインを継続して評価
- 契約期間中、新たに発見されたセキュリティリスクを通知
- お問い合わせ用ポータル(HELP-DESKポータル)のご提供
- セキュリティレベルをスコアとランクで評価
- 対象ドメインの月次評価レポート(PDF形式)を一回分ご提供
年間契約は、月次の評価レポート(年間12レポート)により、セキュリティリスク対策を継続的に実施する場合におすすめです。期間中、新たに発見されたセキュリティリスク情報がリアルタイムに通知されるので安心です。また、お問い合わせ用ポータルの提供もあり、専任のセキュリティ担当者がいない場合でも迅速に対応・支援が受けられます。
ワンタイムレポートでは、対象ドメインにつき評価レポートを1回ご提供します。定期的な評価は不可能ですが、効果的なセキュリティ対策の準備やシステムの更新・アップデート時の確認などの機会に実施するのがおすすめです。
なお、どちらの契約についてもオプションメニューとして「セキュリティアナリストミーティング」が追加いただけます。評価レポートの内容についての説明やお客様からの質問にお応えするミーティングを、IIJのセキュリティアナリストがオンライン形式で開催します。例えば、どのリスクを優先的に解消すべきか、どのようなセキュリティ対策が適切かなどを、専門的知見からアドバイスするため、その後の個別具体的な対策プランを策定可能です。調査や評価だけで終わらせず、着実に次のセキュリティ対策に進む機会になります。
今すぐセキュリティアセスメントでセキュリティ対策を
IT資産が多様化・複雑化している現代では、サイバー攻撃が日々エスカレートし増加する傾向にあります。特にサプライチェーンや海外拠点へ向けられた脅威に対応するために、アタックサーフェスをいち早く把握し、定期的なセキュリティアセスメントを継続的に実施していくことが求められています。
IIJが提供するセキュリティリスク可視化サービス「IIJ Safous Security Assessment」は、情報セキュリティ対策が必須となった現在、欠かせないアセスメントです。国際的に高い評価を得る調査結果を基に、国内外で実績のあるIIJのプロフェッショナルによるサポートもあるのが大きな特徴です。具体的な導入方法や実際の費用などは以下のサービスページや資料からご確認ください。

サービスの詳細やお見積りなど担当者よりご返事します
 フォームでのお問い合わせ