ページの先頭です
- ページ内移動用のリンクです
- ホーム
- IIJの技術
- セキュリティ・技術レポート
- Internet Infrastructure Review(IIR)
- Vol.71
- 2. 定期観測レポート(2)証明書“47日”時代に備える「止めないメール基盤」〜自動化×ディフェンス対応で実現するお客様保護〜
Internet Infrastructure Review(IIR)Vol.71
2026年9月

- 目次
2. 定期観測レポート(2)
証明書“47日”時代に備える「止めないメール基盤」
〜自動化×ディフェンス対応で実現するお客様保護〜
2.1 インターネットの安全性を高める暗号化通信技術
2.1.1 通信経路暗号化に不可欠なPKI
現代社会においてインターネットは必要不可欠な存在となっており、その通信の安全性を確保することが極めて重要です。インターネットの初期には、通信内容が暗号化されずに伝送されることが一般的でしたが、2013年、元米国CIA職員だったエドワード・スノーデン氏による米国NSAの世界規模の個人情報収集・監視活動の告発が明るみに出たことで、通信の安全性とプライバシーへの関心が高まりました。
以来、インターネットにおける通信の経路暗号化(以降、「暗号化」)が急速に進み、現代のインターネットはおおむね常時TLSで暗号化されるようになりました(注1)。この暗号化には、PKI(Public Key Infrastructure)と呼ばれる公開鍵基盤が重要な役割を果たしています。PKIでは認証局(Certificate Authority)(注2)が、通信相手の認証や暗号化に必要なサーバ証明書の発行をしていますので、認証局とそのサーバ証明書は、現代の暗号化通信においてとても重要な役割を担っていることが分かります。
2.1.2 暗号化通信とCA/Bフォーラムの動向
皆さんが日々利用しているWebブラウザはインターネットへの入り口です。暗号化通信を開始する際、利用者は意識せずともブラウザは通信相手を信じるかを最終的に判断しています。そこで2005年、認証局(CA)とブラウザ(Browser)ベンダーが同じテーブルについてインターネットの安全性を議論・規律する「CA/Bフォーラム(注3)」という業界団体が設立されました。
CA/Bフォーラムでは、認証局がどのように振る舞うべきかのルールを策定し、認証局が遵守すべき最低限の要件をBR(Baseline Requirements)(注4)として定めて公開しています。現代では認証局がCA/Bフォーラムのメンバーであるかどうかに関わらず、CA/Bフォーラムでの決定は事実上、強制力を持つものとして扱われています。
そして2024年10月、CA/Bフォーラムにおいて、公開認証局が発行可能なサーバ証明書の有効期限を段階的に47日まで短縮する提案(SC-081)(注5)がApple社のメンバーにより提出されました。当時、発行可能なサーバ証明書の最大有効期限は398日の約1年間であり、年1回程度のサーバ証明書の更新で運用が可能でしたが、この提案が可決されると、証明書の更新頻度は約1ヵ月に1回となるため、運用体制や業務フロー・仕組みの見直しが求められることになります。
社内外のサーバ運用者視点では、サーバ証明書の更新作業にかかる工数やオペレーションリスクの増大は、事業継続性や運用上のリスクを高める要因となり得ます。特に、サーバ証明書の更新に関連する作業は、事業活動に直接的な利益を生み出さず、サービス利用者にとっても付加価値がありません。こうした作業負担が増加すると、場合によっては事業運営の根幹を揺るがす可能性も否定できない状況です。
この少々過激とも思える提案は様々な賛否と議論が交わされましたが、2025年4月、最終的にはフォーラムメンバーの投票により賛成多数で可決されました(注6)。表-1は、有効期限短縮のスケジュールを整理したものです。
本稿発行時点で1回目の短縮は既に終わっており、2026年9月時点で発行できるサーバ証明書の最大有効期限は200日間です。認証局による発行の事務手続きや、更新時に設ける安全マージンを考慮すると、実際に利用できる期間はこれよりも短くなることがあります。
なぜCA/Bフォーラムでは、このような決定をしたのでしょうか?こうした背景と目的は次のとおりです。
- サーバ証明書の信頼性向上
- セキュリティリスクの低減
- (1)認証局が発行するサーバ証明書は、ペアとなる秘密鍵を厳重に管理しなければなりません。万が一、秘密鍵が漏えいした場合、攻撃者によるサーバのなりすましや、中間者攻撃などに悪用されるリスクがあります。
- (2)過去には、認証局によるサーバ証明書の誤発行が発生した事例が確認されています。有効期限を短縮することで、誤発行された証明書が悪用されるリスク期間を限定できるため、セキュリティ上の対策として有効です。
- ライフサイクル管理と品質の向上
- (1)有効期限が短くなると、短いサイクルで反復的な作業を強いられるようになるため、運用現場ではオペレーションを自動化するモチベーションにつながります。
- (2)サーバ証明書の更新を自動化すれば、更新作業を失念してサーバ証明書の有効期限が切れてしまうといった事故を防ぐことができます。また更新作業に伴う人為的なオペレーションミスが発生するリスクも低減することができ、サービスの安定性を向上させることができます。
特に3番目は、サーバ証明書の有効期限に関わらず、運用現場では工数省力化の観点で大きなメリットがあります。
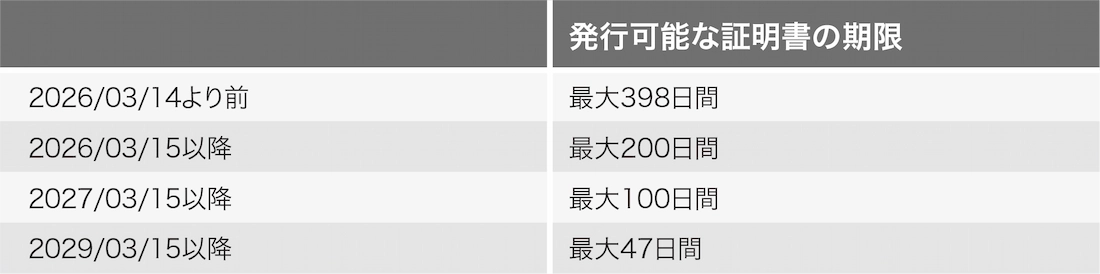
表-1 有効期限短縮のスケジュール
2.1.3 サーバ証明書の自動化プロトコル「ACME」
このような状況を踏まえ、証明書更新作業の自動化が求められています。では、どのようにこのプロセスを自動化すれば良いのでしょうか。サーバ証明書の更新を自動化するプロトコルとして、RFC8555で標準化されたACME(Automatic Certificate Management Environment)(注9)がよく知られています。英語圏では「アクミー」と発音されます。
ACMEに対応した認証局の中でも、Let's Encryptは特に広く認知されています。同認証局は非営利団体ISRG(Internet Security Research Group)によって運営されており、サーバ証明書の発行から利用まですべてのサービスを無償で提供しています。現在、世界中で7億以上のWebサイトがLet's Encryptのサービスを利用しており、その普及率は非常に高いと言えます。
また、Let's Encryptに対応したACMEクライアントは複数の実装がインターネット上で公開されており、次のようなクライアントが有名です。仕組みがシンプルなので、動きを確認する目的で手作業でも証明書を取得することができます。
- Certbot(広く利用されておりプラグインが豊富)
- acme.sh(シェルスクリプトのため依存が少ない)
- lego(Go製で高速・シンプル)
サーバ証明書を発行するためには、認証局が発行審査を行う必要がありますが、このプロセスも当然自動化されています。なお、サーバ証明書には発行審査の違いとして、表-2の3種類がありますが、どの証明書を利用しても暗号化やTLSの機能面に差はありません。本稿ではDVについて記載します。
サーバ証明書を発行する方法として、主に「HTTP-01 Challenge」と「DNS-01 Challenge」の2つが標準的に利用されています。表-3は、それぞれ特徴や手順をまとめたものです。
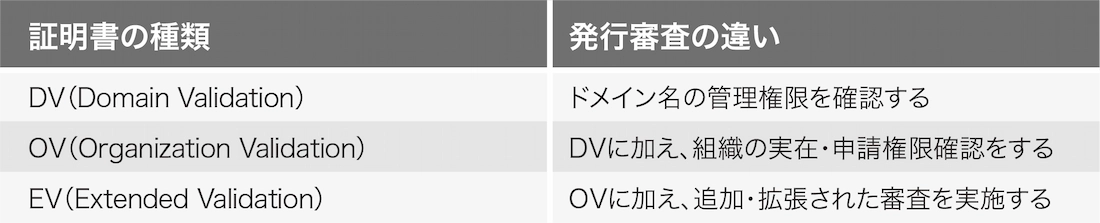
表-2 サーバ証明書の種類
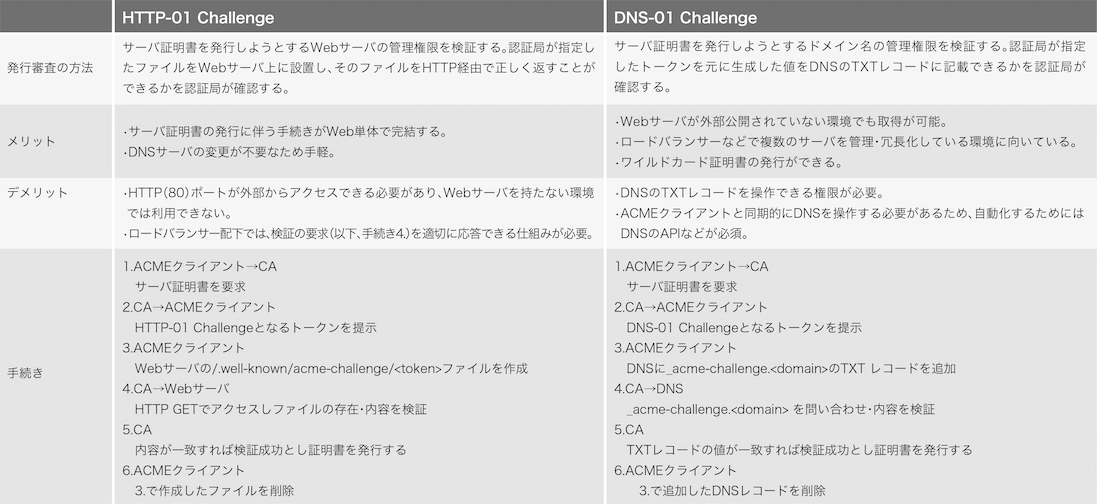
表-3 サーバ証明書の発行方法の特徴や手順、メリット・デメリットの比較
2.1.4 IIJセキュアMXサービス(注10)の事例
ここまで、Webブラウザで暗号化通信を行う際にはサーバ証明書が必要であることを説明しましたが、メールの暗号化通信においても、SMTPの拡張機能であるSTARTTLSを利用する際、メールサーバ側でサーバ証明書が必要です。従って、CA/Bフォーラムでの決定はメールサーバの運用もその例外ではなく、同じ影響を受けることになります。
IIJセキュアMXサービスでは、インターネット経由でメールを受信するサーバだけでなく、お客様のメールクライアントやメールサーバから送信されるメールをリレーする送信サーバ、更にWebメールやAPIのエンドポイントなど、多岐にわたる機能を提供しています。同サービスにおいて、サーバ証明書の更新が必要となる対象を調査したところ合計で13ヵ所あることが分かりました。また、機能ごとに可用性と性能向上のために冗長化・スケールアウトしており、すべてのサーバの証明書が更新対象です。
なお、CA/BフォーラムがSC-081の提案を行う前の2023年3月、Google社がサーバ証明書の有効期限を最大90日に短縮する方針を発表していました(注11)。その後、CA/Bフォーラムでサーバ証明書の有効期限短縮に関する議論が活発になっていることに着目し、IIJセキュアMXチームでは、先んじた対策が必要と判断、社内で検討を開始していました。
図-1は、構成の概略図です。
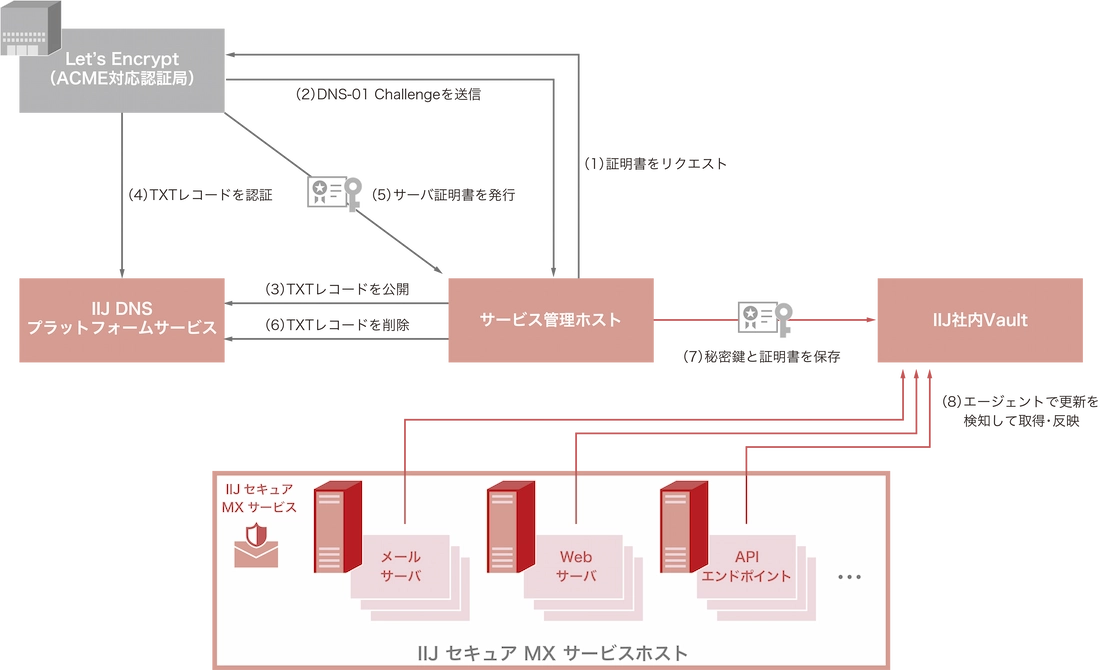
図-1 IIJセキュアMXサービスにおけるサーバ証明書の自動更新概略図
IIJセキュアMXサービスはメールサーバのようにWebインタフェースを持たないサービスがあること、ワイルドカードの証明書が利用できること、複数のサーバに証明書を配布する必要があることから、DNS-01 Challengeを利用しています。
幸いにもIIJにはIIJ DNSプラットフォームサービス(注12)という、API経由でDNSレコードを編集できるサービスがあり、Let's Encrypt対応のACMEクライアント「lego」が、同サービスに標準対応しています(注13)。従って個別に実装する必要があるのは、取得した証明書を各サーバに配布する部分(8)のみです。また、秘密鍵と証明書は社内のシークレット情報を保管するVault(注14)に格納し(7)、各サービスホストのエージェントが更新を検知して取得・反映する仕組みとしました。legoは後処理のプロセスも追加可能なので、この拡張も容易です。
チームメンバーによるPoC(概念実証)を経て社内稟議が承認され、2024年9月よりサーバ証明書更新の自動化を開始しました。当初の想定どおり、運用チーム内でサーバ証明書の更新作業をすることが不要となり、作業工数の大幅な削減と人為的ミスなどのリスク低減を同時に実現することができました。図-2は社内の経緯とサーバ証明書の有効期限のタイムラインを示したものです。
なお、社内稟議及び作業前のリスクアセスメントにおいて、認証局の変更によるリスクが重要な検討項目として挙げられました。特に、当時はメールサーバにLet's Encryptを導入している他社事例が存在しない状況だったため、未知の運用リスクやサービス安定性への影響が懸念されました。これらのリスクについては、事前にお客様への十分なご案内を行った上で、サービスとしてリスクを受容する方針を取りました。その結果、運用開始後に大きな問題や反響は発生せず、スムーズな移行が実現しました。新たな技術導入に積極的に取り組み、サービス進化を推進できたことは、現場にとっても大きな成果となったのです。
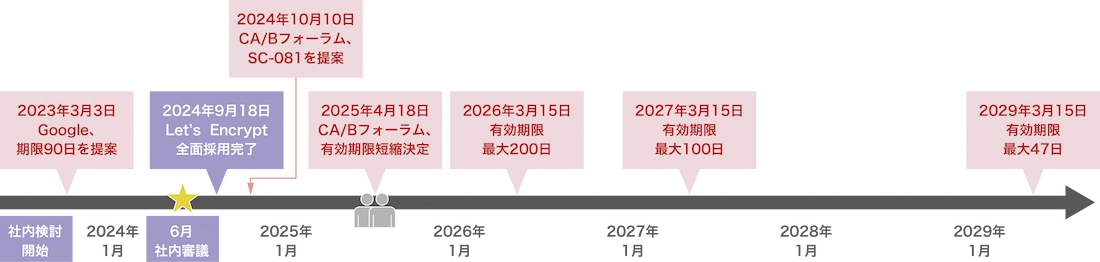
図-2 IIJセキュアMXサービスの経緯とCA/Bフォーラムの動き
2.1.5 今後の課題と展望
今回、Let's Encrypt及びACMEの仕組みを活用することでサーバ証明書の更新自動化を実現しました。しかしながら、万が一Let's Encryptのサービスが停止すると、そこがサービス全体の単一障害点となるリスクが残る点は、IIJセキュアMXサービスに限らず、グローバルに共通する課題として認識されています。このリスクは有効期限が短くなればなるほど大きくなります。
このような背景を踏まえ、IIJでは単一障害点のリスクを軽減し、サーバ証明書の発行・更新を自動化する新たなサービスの開発に取り組んでいます。IIJサービスのみならず、サーバ証明書の管理で課題をお持ちのお客様にも、まもなく本ソリューションをご提案できる予定ですので、続報をお待ちください。
2.2 割合で見るディフェンス対応の効果
メールサービスが悪用されてフィッシングメールなどの送信に利用されてしまうケースが後を絶ちません。このような不正利用はIIJに限らず、他ISPや他社サービスでも日常的に発生しています。
そこでIIJセキュアMXサービスでは、2024年5月1日より、お客様を保護しサービスの品質を守るための新しい取り組みを開始しています。不正利用の準備行為を察知した場合、実際にフィッシングメールなどが送信される前段階で必要な範囲で通信を制限するもので、「ディフェンス対応」と名付けました(注15)。
図-3はabuse対応とディフェンス対応の件数を集計し、積み上げたグラフの最新版です。縦軸がabuseまたはディフェンス対応が発生した件数で、横軸は年度ごとの合計件数です。参考までにディフェンス対応を開始する3年前(2021年度)からの集計も付け加えています。
グラフから読み取れるのは、次の3点です。
- ディフェンス対応により、不正利用によるメール送信の過半数(黄色)を事前に抑制することに成功しています。
- 実際に悪用が確認されてから通信を制限するabuse対応の件数(青色)に着目すると、それまでの水準より約5分の1までに減少しています。
- 従来は横ばいで推移していた通信制限の総件数が、2025年度以降は減少傾向へと転じています。
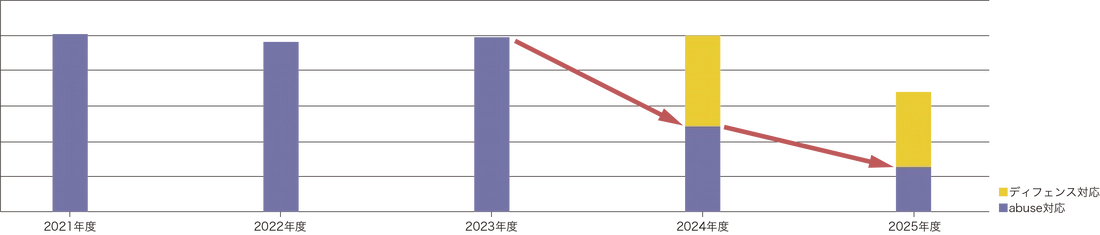
図-3 abuse対応とディフェンス対応件数比較
IIJでは不正利用を防ぐためのモニタリングを24時間体制で実施しており、通信制限を行った際には、お客様へのご連絡を行うため、サポート部門とも連携しなければなりません。本業務は営業時間外や休日、深夜帯も含めて対応しています。
ディフェンス対応の取り組みにより、こうした不定期で突発的なabuse対応件数が約80%削減されていることは、対応エンジニアの業務負担の軽減だけでなく、インターネットインフラの安定運用に大きく寄与していることが実際のデータからも明らかになりました。また、メールサービスの不正利用件数が減少していることも、実際の統計から裏付けられており、「ディフェンス対応」の有効性が実証されています。
サイバー攻撃は日々進化しています。お客様が安心してサービスをご利用いただけるよう、IIJでは、今後もお客様を保護するための研究・取り組みを続けてまいります。
2.3 送信ドメイン認証とメールの経路暗号化統計
定点観測として、IIJが提供するメールサービスで集計した送信ドメイン認証の結果の割合を図-4〜図-7に示します。期間は2026年3月の1ヵ月です。
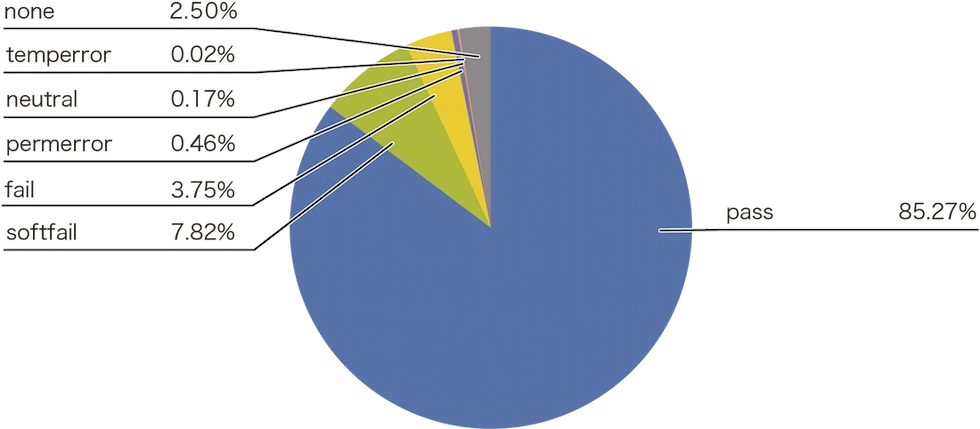
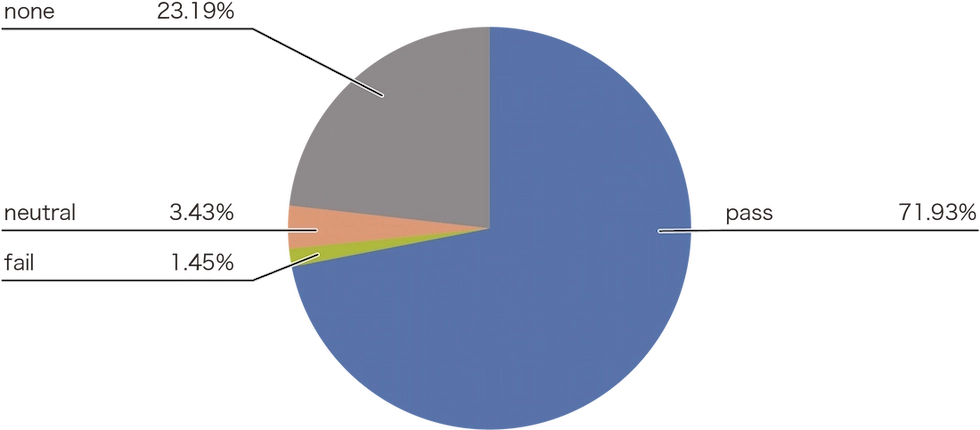
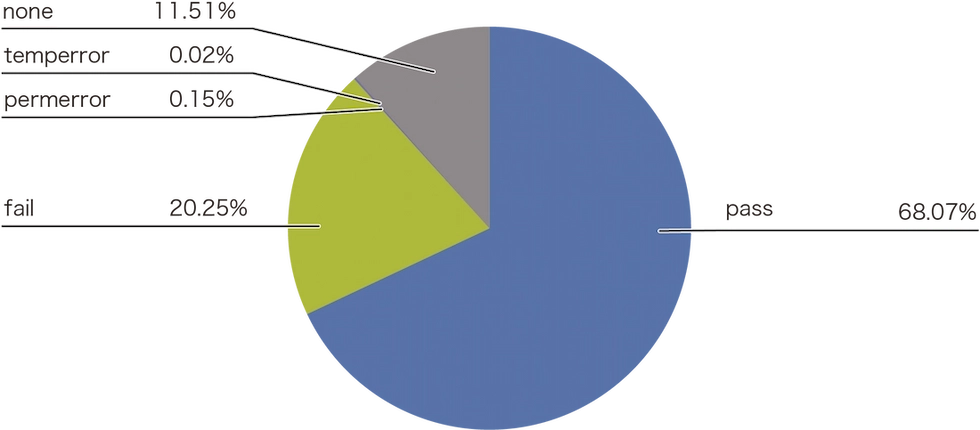
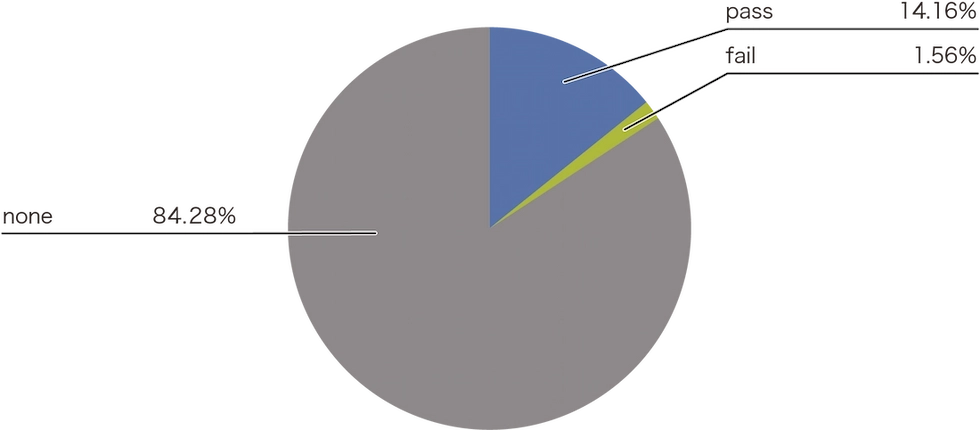
前回の報告(注16)から、送信ドメイン認証の検証に成功(pass)した割合がいずれも上昇していますが、いくつか注意すべき点があります。昨年度の特徴は、日本を標的にしたフィッシングメールが急増しており、送信ドメイン認証に対応していない、または送信ドメイン認証の検証に失敗(fail)したフィッシングメールの量が多数を占めていたことでした。
従って、これまでの報告を踏まえて考察すると、送信ドメイン認証の検証に失敗したメールの割合が戻った、または攻撃者も送信ドメイン認証に対応したフィッシングメールを送信していると考えられます。実際にIIJで運用しているハニーポットに着信したメールで、送信ドメイン認証に対応したフィッシングメールを観測しています。どのセキュリティ対策にも言えることですが、複数の対策を効果的に組み合わせることが肝要です。
次にIIJセキュアMXサービスで集計した経路暗号化(STARTTLS)について見ていきます。図-8は受信メールに対する経路暗号化の種類と割合です。2025年10月ごろからTLSv1.3で接続される割合が増加していることが読み取れ、TLSv1.0/1.1での接続はほぼ見られなくなりました。
図-9はIIJセキュアMXサービスから送信されるメールに対しての経路暗号化の割合です。こちらは設備の都合で割合のみの集計ですが、前回の報告と同様、おおむね100%に近い推移で経路暗号化が行われています。時折、100%から落ち込んでいるときが見受けられますが、暗号化非対応のメールサーバに大量のメールが配信されたときのデータが影響を及ぼしているようです。
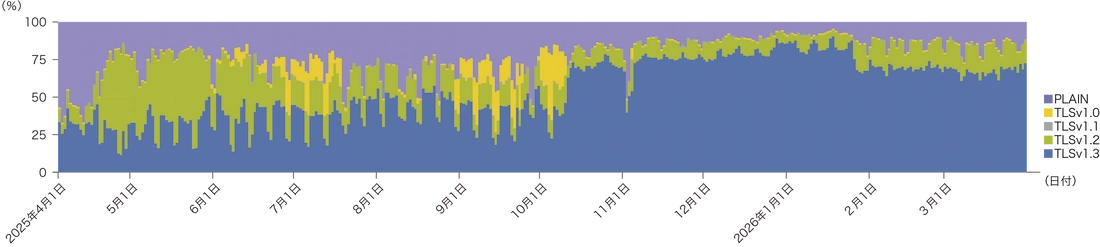
図-8 受信メールにおける経路暗号化の割合
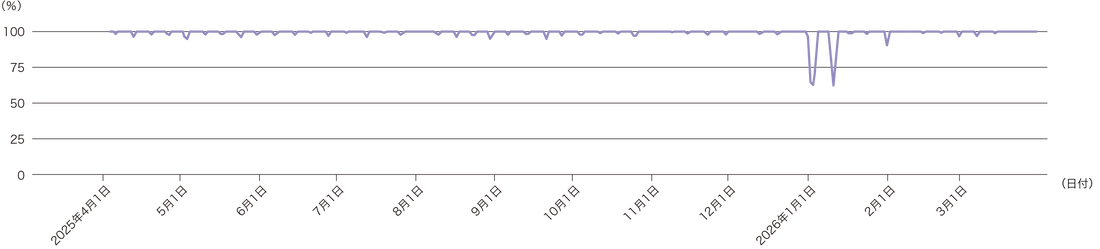
図-9 送信メールにおける経路暗号化の割合
- (注1)ウェブ上でのHTTPS暗号化 - Google透明性レポート(https://transparencyreport.google.com/archive/https/overview)。
- (注2)インターネットの通信は1対多になるため、事前にすべての通信相手と信頼関係を作るのは現実的ではありません。そこで認証局という第三者を介在し、あらかじめ信頼している認証局が発行した証明書を相手から提示されたら、その通信相手は信頼できるという方法をとることで担保しています。なお、あらかじめ信頼している認証局は利用者のOSやブラウザに組み込まれており自動的に更新もされるため、通常利用者が意識することはありません。こうした手続きは、現実世界における役所が発行する営業許可証の仕組みに似ています。
- (注3)CA/Browser Forum(https://cabforum.org/)。
- (注4)Baseline Requirements(https://cabforum.org/working-groups/server/baseline-requirements/)。
- (注5)SC-081: Introduce Schedule of Reducing Validity and Data Reuse Periods(https://github.com/cabforum/servercert/pull/553)。
- (注6)Initial Vote Results on Ballot SC-081v3: Introduce Schedule of Reducing Validity and Data Reuse Periods(https://groups.google.com/a/groups.cabforum.org/g/servercert-wg/c/9768xgUUfhQ)。
- (注7)発行済サーバ証明書を再認証するのではなく失効させ、それを確認できる方法として、RFC 5280(https://datatracker.ietf.org/doc/html/rfc5280)のCRL(Certificate Revocation List)、RFC 6960(https://datatracker.ietf.org/doc/html/rfc6960)のOCSP(Online Certificate Status Protocol)という仕組みがあります。ただし、失効情報の配布や確認方法は実装によって異なり、いずれのRFCでも実装はOPTIONAL(任意)とされています。
- (注8)2015年ごろにサーバ証明書で利用されているSHA-1アルゴリズムの危殆化(きたいか)が発表された事例があります(https://www.cryptrec.go.jp/topics/cryptrec-er-0003-2015.html)。当時のサーバ証明書の有効期限は最大5年間でしたが、危殆化が発表されても、なかなか証明書の入れ替えが進まなかったことも、今回の決定を後押しする要因として挙げられています。
- (注9)RFC8555 Automatic Certificate Management Environment(ACME)(https://datatracker.ietf.org/doc/html/rfc8555/)。
- (注10)企業向けクラウド型メールセキュリティサービス(https://www.iij.ad.jp/biz/smx/)。
- (注11)“Moving Forward, Together”- Chrome Root Program Policy(https://chromium.googlesource.com/website/+/5943ad5e004c1cde2f869f1d67008a729e9ec12e/site/Home/chromium-security/root-ca-policy/moving-forward-together/index.md)。
- (注12)IIJ DNSプラットフォームサービス(https://www.iij.ad.jp/biz/dns-pfm/)。
- (注13)legoのIIJ DNSプラットフォームサービスへの対応について(https://eng-blog.iij.ad.jp/archives/13861)。
- (注14)Vaultを使える基盤として整備し、みんなに使ってもらえるようになるまで(https://speakerdeck.com/takahiko/building-vault-as-a-core-platform-and-driving-broad-adoption)。
- (注15)取り組みの詳細は、IIR Vol.63「日々高度化するサイバー攻撃からお客様を保護するための取り組み」をご参照ください(https://www.iij.ad.jp/dev/report/iir/063/01.html)。
- (注16)Internet Infrastructure Review(IIR)Vol.67(https://www.iij.ad.jp/dev/report/iir/067/02.html)。
執筆者プロフィール

古賀 勇(こが いさむ)
IIJ ネットワーク本部 アプリケーションサービス2部 運用技術課 課長、(兼)証明書技術課 課長
2007年IIJ入社。メールサービス、PKI関連サービスの業務に従事。お客様のメールボックスを守るため、最新の攻撃手法や、迷惑メールのトレンド、対策情報などを発信・講演。M3AAWG、WIDE Project、openSUSEなどで幅広く活動中。
- 2. 定期観測レポート(2)
証明書“47日”時代に備える「止めないメール基盤」〜自動化×ディフェンス対応で実現するお客様保護〜

ページの終わりです